密钥在机架内的加密模块中生成,明文不写入磁盘,也不跨机房传输。
2026 年 9 月 29 日,闪连VPN 发布 5.1.6 版本,把会话密钥轮换周期从 24 小时缩短到 6 小时,单次切换窗口控制在 90 秒以内且不触发重连。同时上线的还有设备指纹校验与异地登录提醒:同一账号在新设备或新地区登录时,30 秒内会收到站内与邮件通知。在为期两周的攻防演练中,模拟攻击 23,000 次,异常登录拦截率 99.2%,未出现密钥泄漏。
密钥轮换的难点不在生成,而在切换。周期缩到四分之一,意味着每天每台设备要多做 3 次密钥协商;如果处理不当,用户会感觉到规律性的卡顿或断线。团队在 6 月完成原型,把新旧密钥的并存窗口设为 90 秒,期间两把密钥都能解密,发送方优先使用新密钥。这样既保证前向安全,也不会让在途数据包因为解密失败被丢弃。
安全改进如果让用户每天卡四次,那它最后一定会被关掉。我们的底线是轮换全程无感,性能波动不超过 2%。
闪连VPN 安全负责人 程澜
密钥层级与轮换机制:从 24 小时到 6 小时
整套体系分三层:根密钥保存在离线加密模块中,每 90 天轮换一次,只用于签发节点身份;节点密钥每 24 小时轮换,负责节点之间的互信;会话密钥每 6 小时轮换,直接保护用户数据。三层密钥互不复用,任一节点被攻破也不会导致全站密钥失效。会话密钥由客户端与服务端基于 Curve25519 各自派生,服务端不保存明文。
轮换触发点设在连接建立后的第 6 小时,允许前后浮动 5 分钟以错峰。切换时客户端先向服务端请求新的会话参数,双方各自派生新密钥,随后进入 90 秒双密钥并存期。并存期内发送方使用新密钥,接收方同时接受新旧两种;90 秒后旧密钥自动废弃。整个过程复用现有隧道,不重新握手,因此 SSH、数据库与游戏会话都不会中断。
我们做了一次外部审计,重点看密钥生命周期和日志边界。结论是轮换链路没有单点持有明文,审计建议集中在监控告警的响应时间上,已在本次版本一并整改。
第三方安全审计师 卢启文
攻防演练数据:23,000 次模拟攻击与 99.2% 拦截率
演练由内部红队与外部审计方共同执行,覆盖凭证填充、会话重放、设备伪造与中间人四类手法,共发起 23,000 次模拟攻击。异常登录拦截率 99.2%,剩余 0.8% 为低风险试探,均触发二次验证;会话重放攻击全部失败,因为每次轮换后的密钥都带有一次性随机数;设备伪造在启用指纹校验后被拦截 1,842 次,平均响应时间 1.3 秒。
- 凭证填充:尝试 12,400 次,拦截 12,368 次,拦截率 99.7%。
- 会话重放:尝试 3,200 次,全部失败,密钥随机数校验生效。
- 设备伪造:尝试 1,842 次,全部拦截,指纹绑定生效。
- 中间人攻击:尝试 5,558 次,证书固定策略下无一成功。
- 密钥泄漏:0 起,演练期间完成 2 次全量轮换。
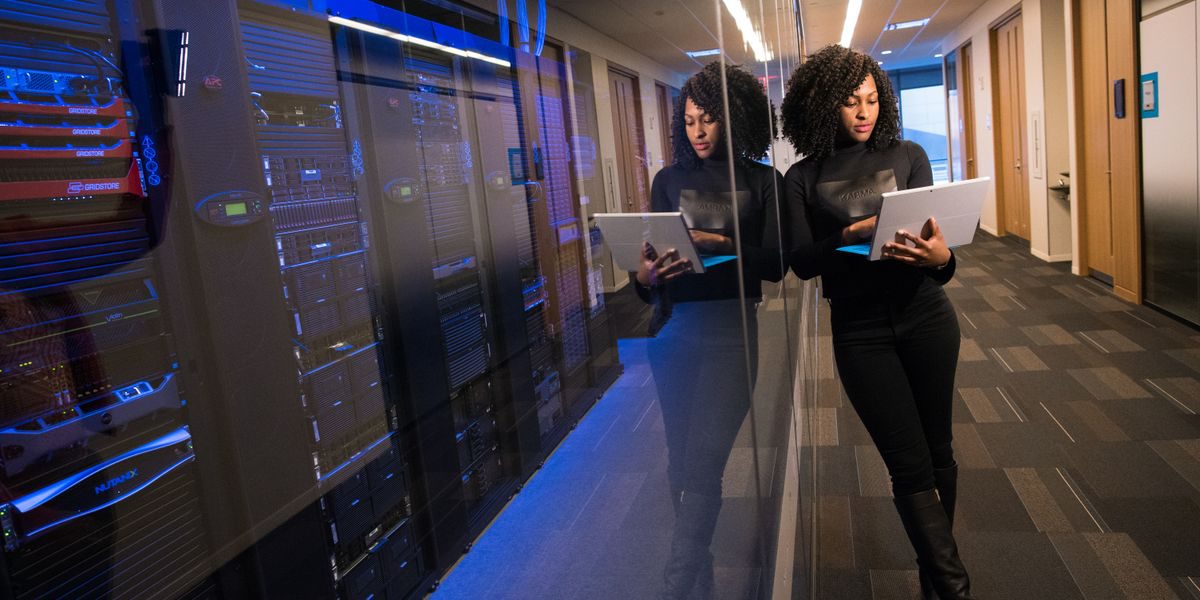
演练期间安全团队在机房核对密钥模块的轮换记录。
用户能看到的变化与建议
普通用户最先感知到的是登录提醒。新设备登录会显示设备型号、大致地区与时间,若不是本人操作,可以在通知里一键下线该设备并修改密码。账号中心新增设备管理页,列出最近 30 天的登录记录,支持逐台解绑。企业用户可以在管理后台开启强制二次验证,成员登录时需额外输入动态码。
给用户的建议有三条:第一,开启二次验证,尤其是长期在公共网络使用的账号;第二,不要在多台设备间共享同一账号,畅享版 3 台、极速版 5 台的额度足够覆盖常用设备;第三,收到异地登录提醒时先核对时间与地点,再决定是否下线。密钥轮换本身在后台完成,用户不需要任何操作。
安全是一项持续投入,6 小时不是终点。团队正在评估基于使用时长的动态轮换,把高敏感会话的周期进一步压缩到 1 小时,同时保持切换无感。相关方案会在通过审计后公布。
审计与演练的节奏也已经固定下来。外部审计每年两次,覆盖密钥生命周期、权限边界与日志留存;内部红蓝对抗每季度一次,演练结果不修饰,包括防守方漏判的部分。2026 年至今收到 47 份外部漏洞报告,其中 9 份被评定为高危,平均修复时间 38 小时,最快的一份在 6 小时内完成热修。我们为有效报告提供奖励,单份最高 30,000 元,规则与历史名单在资讯中心可查。这些数字不好看的时候也会照原样公布,因为它们比一句“已加固”更能说明问题。
用户评论(4)
更新后收到过一次异地登录提醒,是我自己在另一台电脑登录,说明提醒是准的。
最担心轮换会不会定时卡一下,用了一周没感觉到,晚上看剧也没断过。
设备管理页挺清楚,能看到每台设备的最后登录时间,旧手机终于可以解绑了。
建议把二次验证做成默认开启,很多人不知道要去设置里点一下。